
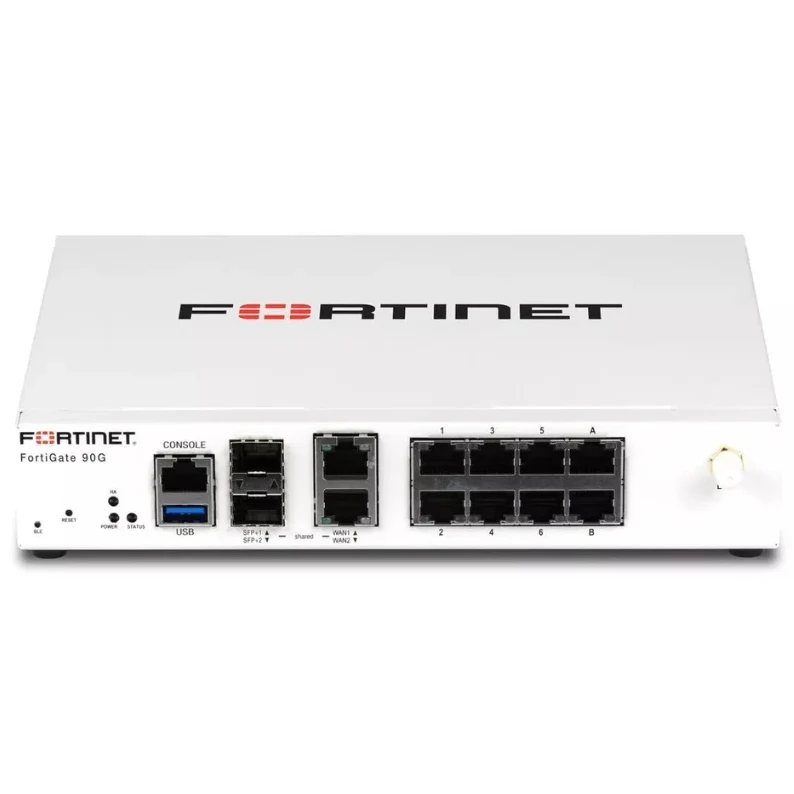

АИТИ Тецх Лимитед је један од водећих произвођача и добављача заштитног зида нове{1} генерације фортигате 90г. Са искуством од преко 20 година, срдачно вам желимо добродошлицу да овде купите јефтини заштитни зид Фортигате 90г следеће-генерације на лагеру из наше фабрике. Сви наши производи су високог квалитета и ниске цене. Контактирајте нас за ценовник.
Позиционирање производа
ФортиГате 90Г је безбедносни гатеваи ултра-високих-мрежа-који је Фортинет направио за основне центре података великих предузећа, регионална седишта,-мреже кампуса високе густине и интернет границе. Покреће Фортинет-ове 8.-генерације власничких СПУ безбедносних процесора и обједињеног ФортиОС оперативног система, он дубоко интегрише НГФВ, изворни СД-ВАН, ВПН, испоруку апликација, обједињене могућности жичног и бежичног управљања у 2У уређај{10}}за монтажу у рацк. Кроз хардверско убрзање, постиже високу{12}}конкурентност и ниске-могућности обраде саобраћаја са малим кашњењем, што га чини водећим све{14}}у-једном решењу за изградњу „Мрежа вођених безбедношћу{16}}“ за окосне мреже са високим пропусним опсегом и високим{17} захтевима за безбедност.

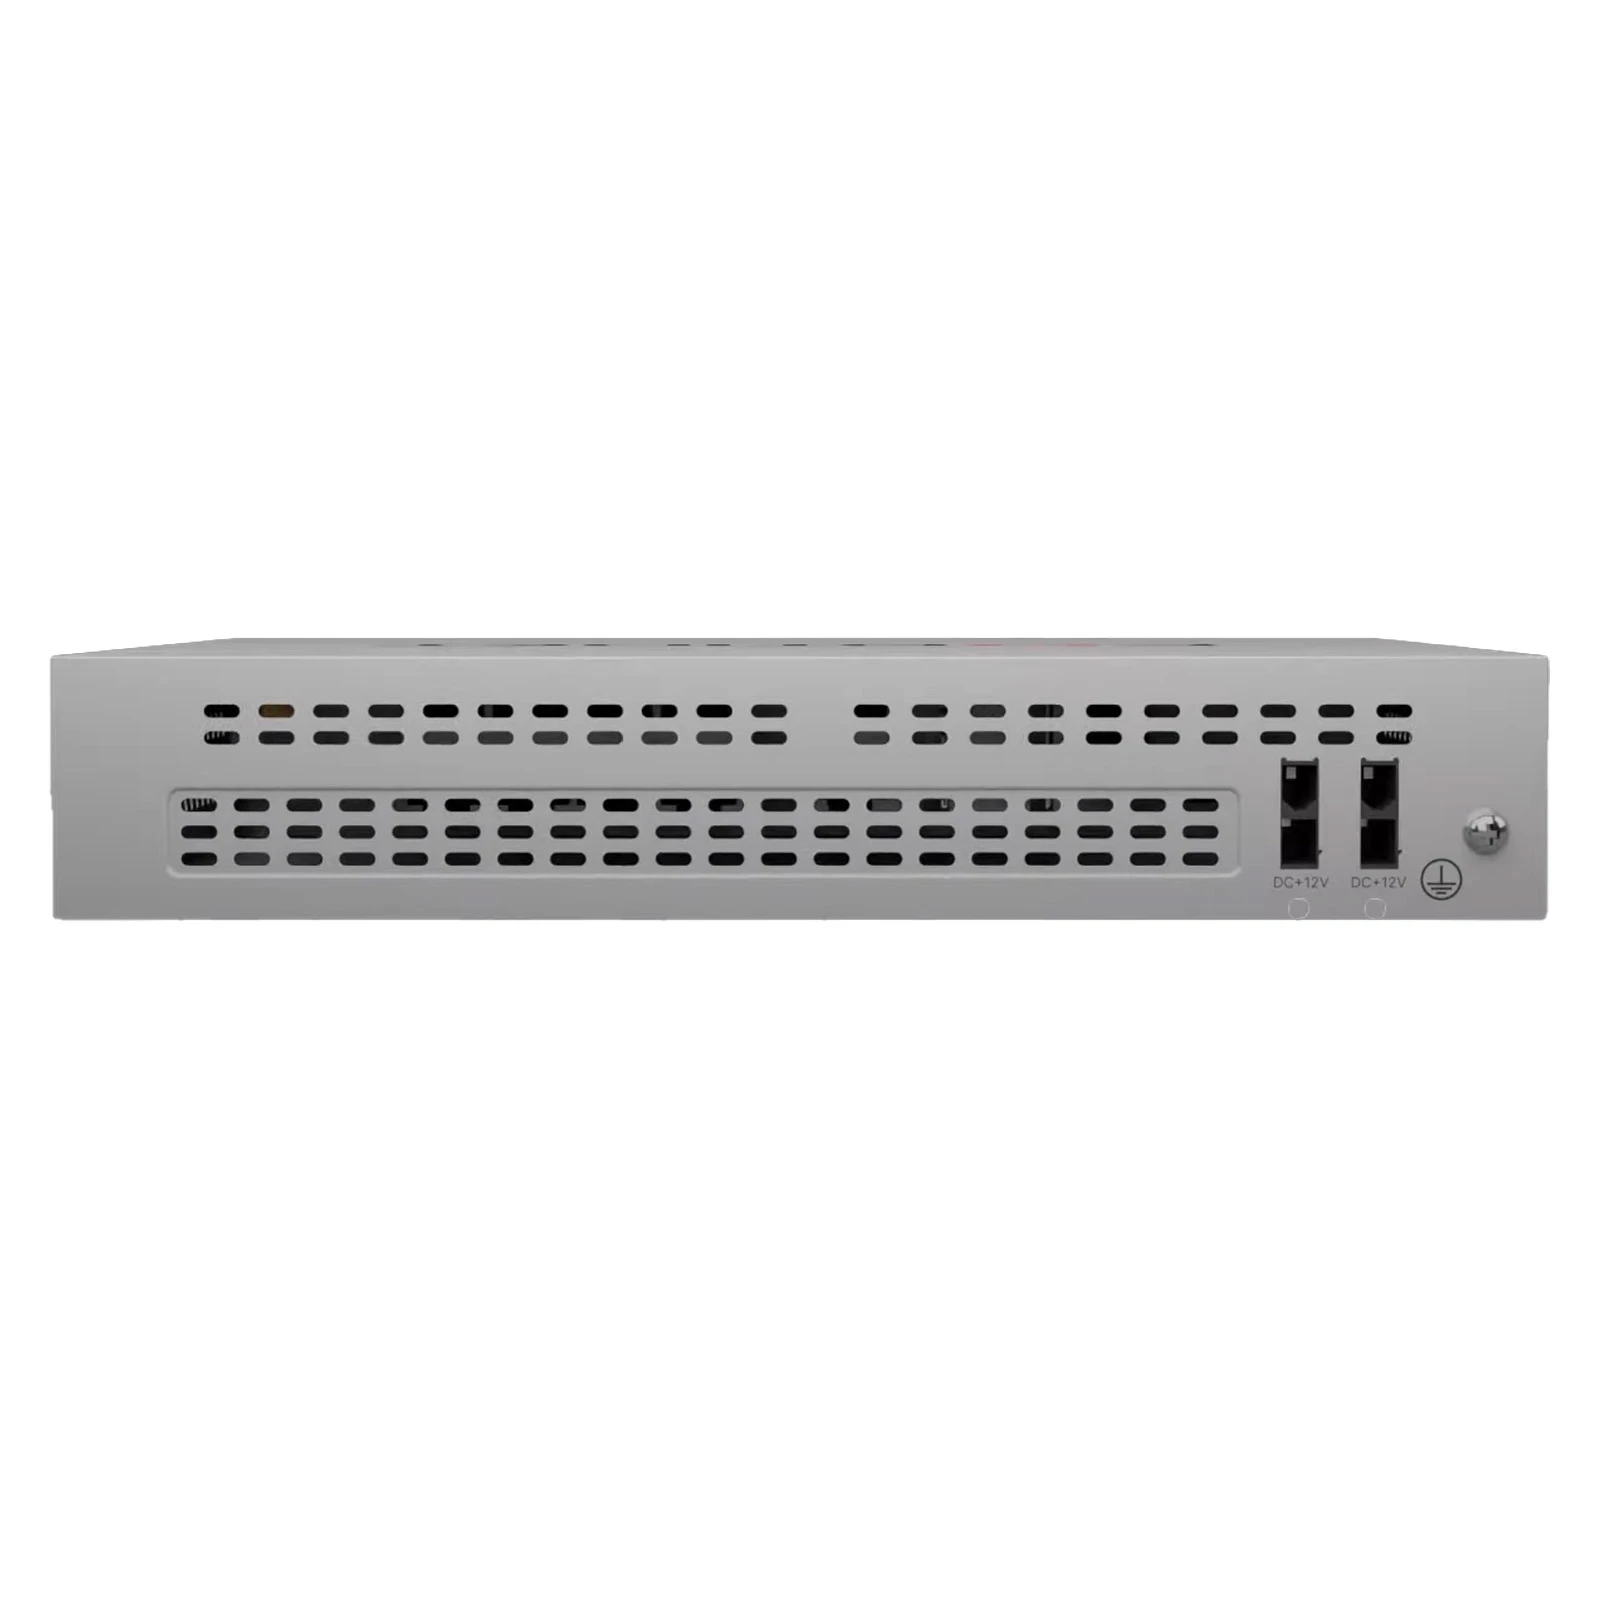
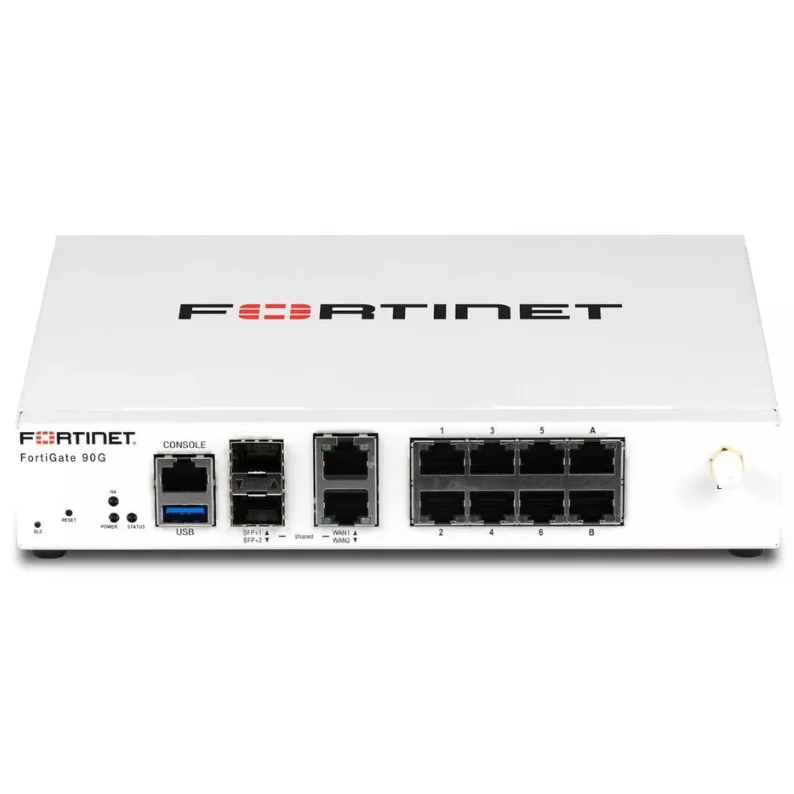
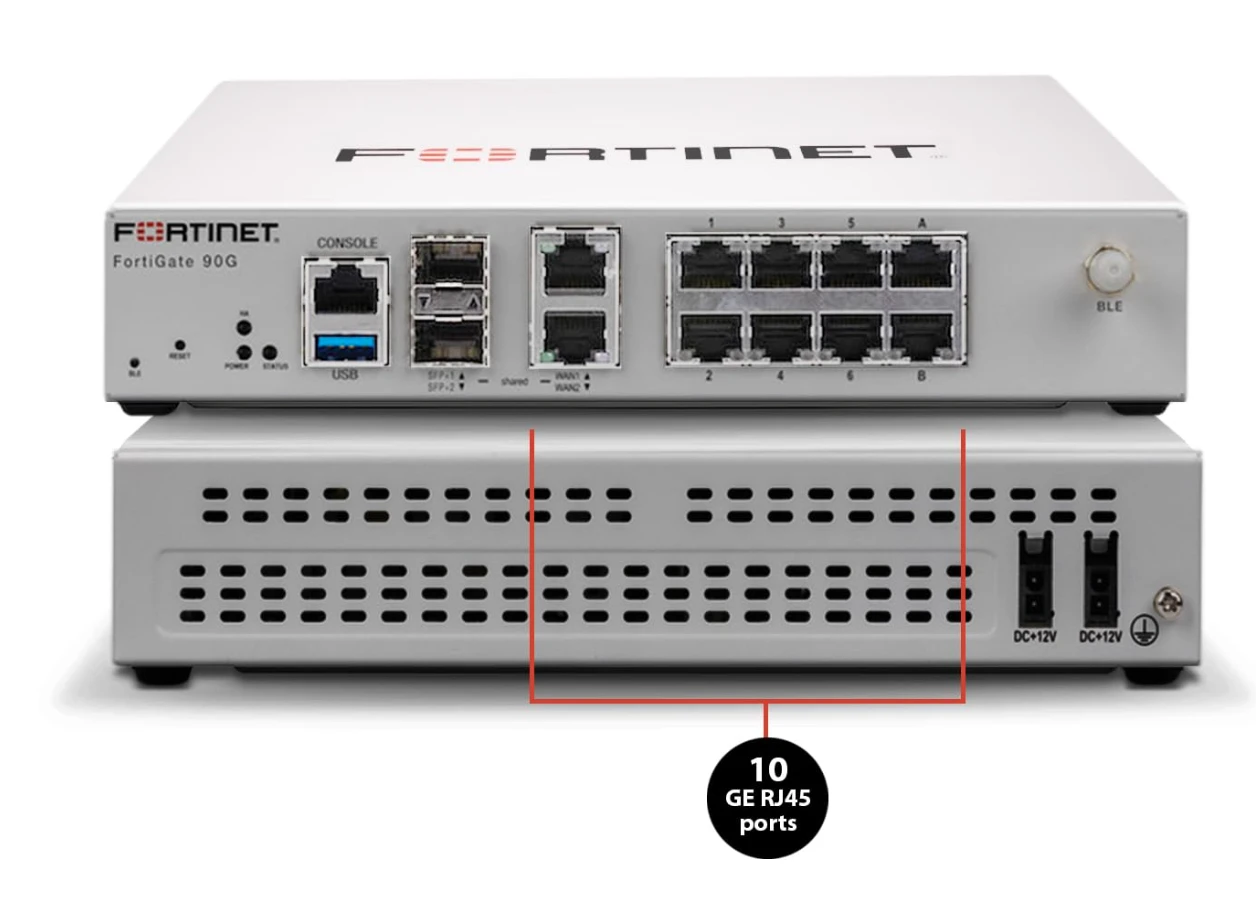
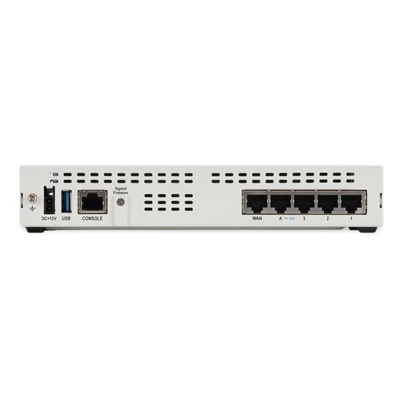
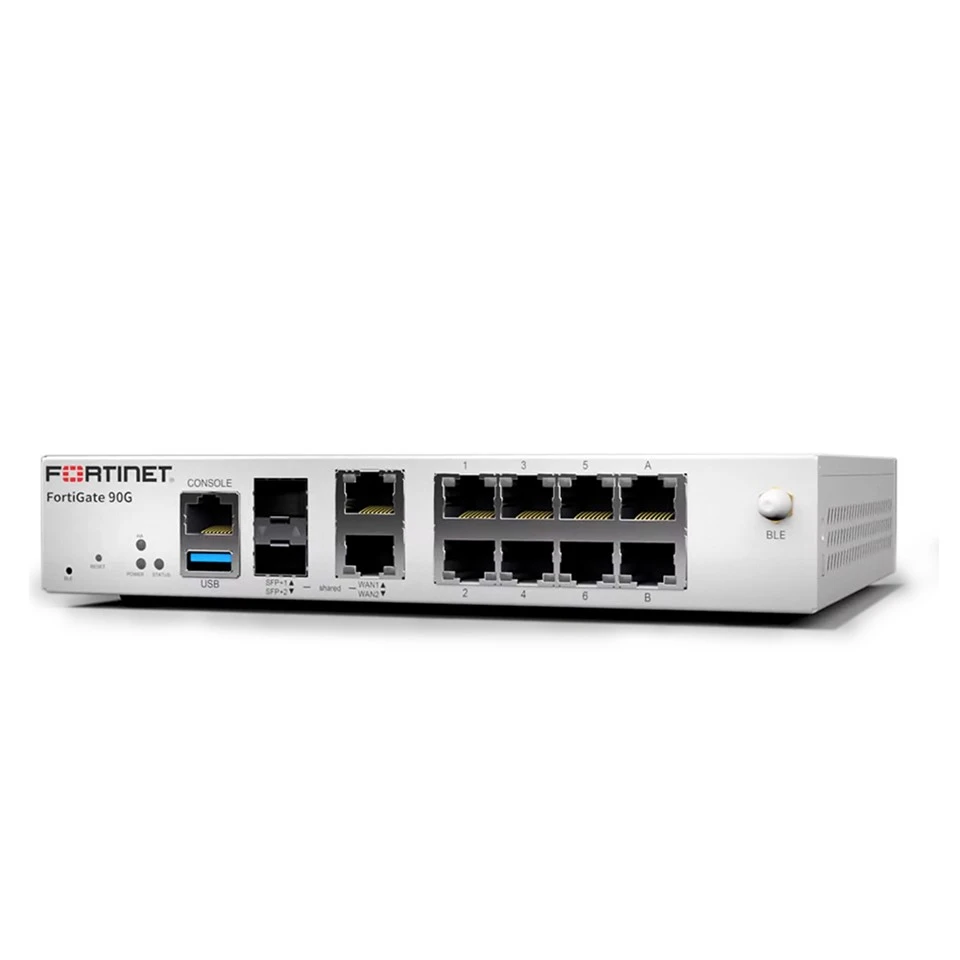
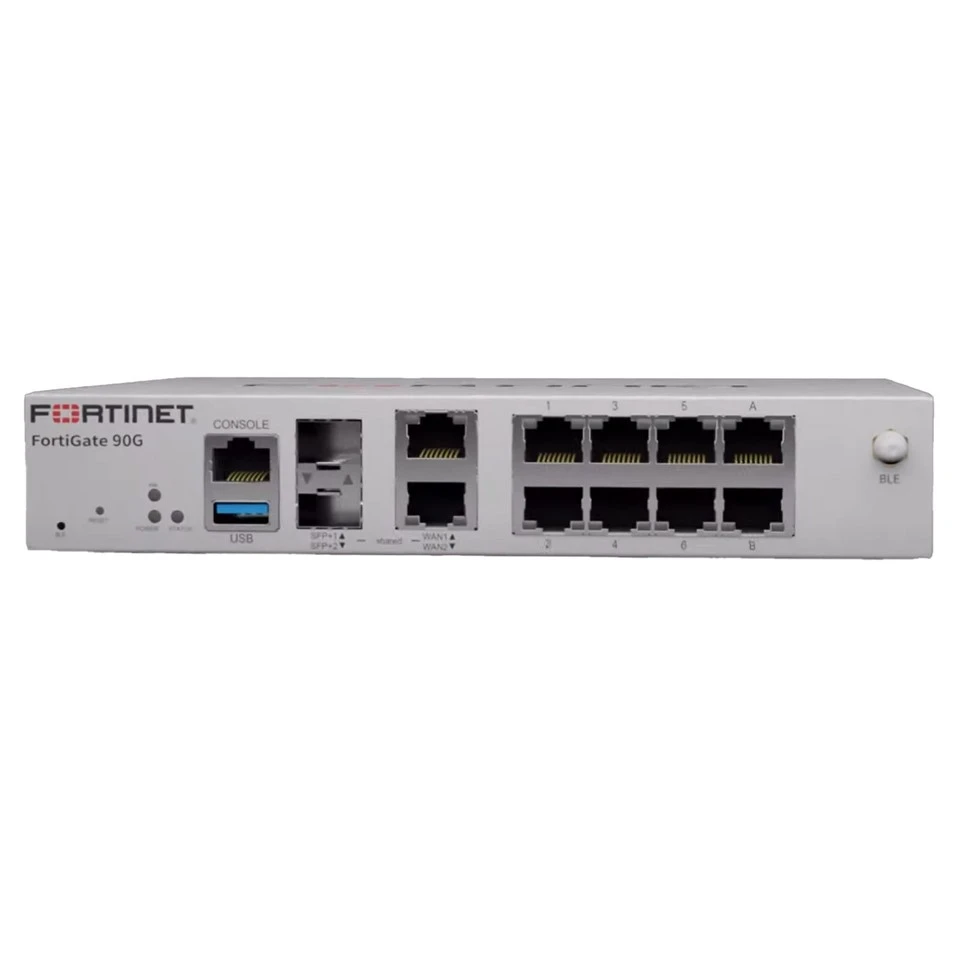
Конфигурација хардверског порта
24 к 10Г/1Г СФП+ порта за влакна (од којих 8 подржава 10Г СФП+ или 1Г СФП оптичке модуле), покривајући велике-захтеве за интерконекцију пропусног опсега основних веза
4 к 40Г КСФП+ порта за влакна, подржавају агрегацију језгра или портове за приступ серверу велике{3}густине, задовољавају-брзину размену података унутар центара података
2 к РЈ45 интерфејса за управљање конзолом (један као серијски порт за управљање, један који подржава ван-управљање-опсегом), реализујући иницијализацију локалног и удаљеног уређаја и отклањање грешака у конфигурацији
1 к РЈ45 ФортиЛинк наменски интерфејс за директно повезивање ФортиСвитцх прекидача, постизање обједињеног управљања и повезивања политике свих ожичених уређаја широм мреже
2 к РЈ45 Гигабит Етхернет порта за управљање уређајем у-опсегу, синхронизацију евиденције или приступ резервној вези
2 к УСБ 3.0 интерфејса, који подржавају екстерне уређаје за складиштење ради проширења капацитета евиденције или повезивање 4Г/5Г модула за остваривање бежичних резервних веза
Основне примењене технологије
- Усваја Фортинет-ову 8.-генерацију власничке СПУ (Јединица за сигурносну обраду) архитектуру, са хардверским убрзањем од ЦП9 (процесор садржаја) и НП8 (мрежни процесор), у комбинацији са наменским сигурносним ко-процесором (СЦП), драстично смањујући опште{5}{5}{5}{5}{6ЛС}оптерећење наменске ЦПУ-ове брзине 1.3 шифровани саобраћај. Одржава прослеђивање кашњења на нивоу -микросекунде чак и када су све потпуне безбедносне функције истовремено омогућене.
- Званичне објављене стандардне метрике перформанси: пропусност слоја заштитног зида 4 од 100 Гбпс, ИПС пропусност од 45 Гбпс, НГФВ пропусност од 30 Гбпс, пропусност заштите од претњи од 25 Гбпс, ИПсец ВПН пропусност од 65 Гбпс, подржава 12.000.000 истовремених сесија, 1000 ТЦП сесија, 000 нових сесија друго.
- Природна беспрекорна СД-ВАН могућност која изворно интегрише све НГФВ безбедносне функције у мрежу ширег подручја. Без додатних плаћених лиценци, подржава интелигентни избор путање за до 32 везе, откривање-здравства везе у реалном времену и динамичку оптимизацију квалитета услуге, аутоматско заказивање основног пословног саобраћаја до оптималне везе и постизање промене путање на нивоу милисекунди{4}}.
- Потпуна-подршка серије за напредно динамичко рутирање, укључујући БГП и ОСПФ, ИПсец ВПН и ССЛ ВПН функције, са максимално 2000 гејтвеја-до-гејтвеја ИПсец тунела и 1000 ССЛ ВПН корисничких приступних канала, испуњавајући {{5}брзине шифрованих података између вишеструких филијала и захтева за интерконекцијом у региону.
- Уграђена{0}}могућност управљања ФортиСвитцх која може централно да контролише до 128 ФортиСвитцх прекидача; уграђена-могућност бежичног контролера који може да управља са до 512 ФортиАП приступних тачака (од којих 256 подржава тунелски режим), остварујући обједињени рад и одржавање и повезивање политика за све жичане и бежичне уређаје широм мреже.
- Компатибилан са алатком за миграцију конфигурације ФортиЦонвертер, која може једним кликом да увезе основне конфигурације из постојећих заштитних зидова{0}}треће стране, у великој мери скраћујући циклус примене новог уређаја. Упарен са Фортинет-овим глобално синхронизованим механизмом ажурирања фирмвера, гарантује дугорочно-стабилан рад уређаја.
- Потпуно интегрисан са јединственом безбедносном архитектуром Фортинет Сецурити Фабриц, неприметно се повезује са ФортиМанагер, ФортиАнализер и ФортиПортал платформама за централизовано управљање да би се реализовала јединствена дистрибуција политика, централизовано складиштење дневника и визуелна визуелизација глобалне безбедности за све уређаје широм мреже, подржавајући аутоматизовану безбедносну оркестрацију и реаговање.
- Подржава примену високе{0}}активне-приправности (А-П, А-А режими), остварујући синхронизацију стања и балансирање саобраћајног оптерећења између два уређаја преко наменских ХА портова. Може да доврши прелазак на грешку у року од милисекунди када један уређај поквари, избегавајући прекид пословања изазвану појединачним тачкама квара и испуњавајући захтеве високе{5}}поузданости рада основних сајтова.
- Подржава хардверске прошириве слотове, који могу додатно проширити 40Г/100Г интерфејс картице и ССД меморијске картице, задовољавајући будуће потребе проширења пословања за пропусни опсег и складиштење дневника.
Основне безбедносне функције
1. Уграђен-у ултра-високи-систем за спречавање упада (ИПС) који може да идентификује и блокира више од 10.000 познатих напада рањивости, црва, ДДоС напада и понашања упада у мрежу у реалном времену, покривајући пуне-димензионалне претње и претње од мреже до ПС-а на нивоу од И 4. Гбпс.
2. Интегрисан са ФортиГуард глобалним АИ-услугама обавештајних података о претњама, који користе машине за машинско учење за аутоматску синхронизацију-ажурираних база вируса у реалном времену и библиотека потписа претњи, обезбеђујући-одбрану у реалном времену од рансомваре-а, рањивости нултог{4}}дана, уз заштиту од 5 Гб2 претњи од малвера.
3. Подржава двосмерну дубинску инспекцију пакета, обавља потпуно-скенирање димензионалног садржаја на свим верзијама шифрованог саобраћаја, укључујући ТЛС 1.3, идентификује и блокира злонамерне активности скривене у ХТТПС шифрованом саобраћају, са протоком ССЛ дубинске провере до 30 Гбпс.
4. Уграђени-у потпуности-протокол високих-протокола антивирусни механизам који покрива филтрирање вируса за главне протоколе укључујући ХТТП, ФТП, СМТП, ПОП3, ИМАП и СМБ, ефикасно спречавајући ширење вируса преко интранета путем путања као што су преузимања са веба, дељење е-поште и интерни пренос датотека.
5. Интегрисан са функцијама веб филтрирања, контроле апликација и ДНС филтрирања, са пропусношћу контроле апликације до 60 Гбпс. Може прецизно да контролише понашање запослених у приступу вебу и дозволе за коришћење за више од 10.000 апликација, избегавајући безбедносне ризике које доносе веб-сајтови за „пецање“ и -апликације које нису за посао из извора.
6. Подржава изворну могућност приступа мрежи са нултим поверењем (ЗТНА), динамички додељивање минималних дозвола на основу корисничког идентитета, статуса уређаја и сценарија приступа, остваривање безбедног приступа-свестан идентитета без излагања основних интранет ресурса јавном интернету.
7. Подржава поделу виртуелног домена, са максимално 100 независних виртуелних безбедносних домена, остварујући логичку мрежну изолацију између различитих пословних одељења и различитих закупаца, испуњавајући различите безбедносне захтеве за заштиту више-услужних партиција и рад са више-закупаца.
8. Долази са уграђеним-генеративним АИ безбедносним помоћником који може аутоматски да заврши анализу безбедносног дневника, процену догађаја претњи и генерисање политике одговора, значајно снижавајући праг безбедносног рада за велике сајтове и побољшавајући ефикасност реаговања на претње.
9. Подржава ФортиТокен дво-аутентификацију, са максимално 5000 везаних токена, пружајући снажну верификацију идентитета за ВПН приступ, пријаву администратора и приступ основном систему како би се спречио неовлашћени приступ изазван цурењем налога.
10. Уграђена-напредна могућност откривања заштићеног окружења претњи, која може да изврши динамичку анализу понашања на непознатим сумњивим датотекама, идентификује злонамерне програме од 0-дана који се не могу покрити традиционалним библиотекама потписа и формирати затворен-систем безбедносне заштите затворене петље „детекције - одговора {{5}“.
11. Подржава безбедносну изолацију на нивоу хардвера{1}}, реализујући управљање кључевима, складиштење сертификата и операције шифровања/дешифровања преко наменских безбедносних чипова, спречавајући да осетљиви подаци буду злонамерно украдени или неовлашћени.
Popularne oznake: ојачати 90г следеће-генерације заштитног зида, ојачати 90г следеће-генерације добављача заштитног зида