АИТИ Тецх Лимитед је један од водећих произвођача и добављача заштитног зида следеће{1} генерације фортигате 60ф. Са више од 20 година искуства, срдачно вас поздрављамо да купите велики јефтини заштитни зид фортигате 60ф следеће-генерације на лагеру овде из наше фабрике. Сви наши производи су високог квалитета и ниске цене. Контактирајте нас за ценовник.
Позиционирање производа
ФортиГате 60Ф је мејнстрим-безбедносни мрежни пролаз високог учинка-који је Фортинет направио за централе средњих-средњих предузећа, регионалне филијале, мале и средње{4}}ивице центара података и{5}}канцеларијске сценарије велике густине. Покреће се Фортинет-овим-генерација власничким СПУ безбедносним процесорима и обједињеним оперативним системом ФортиОС, дубоко интегрише НГФВ, изворни СД-ВАН, ВПН, обједињене жичне и бежичне могућности управљања у компактни стони/1У уређај за монтажу{11}}у сталак. Кроз хардверско убрзање, постиже високу{13}}пропусност и ниску{14}}способност обраде саобраћаја са малим кашњењем, што га чини исплативим{15}}главним решењем за изградњу „безбедносног{16}}умрежавања“ за средње и велике сајтове.


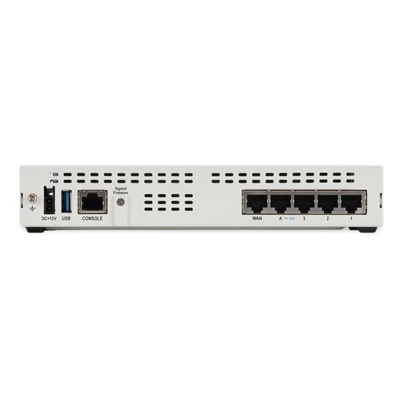
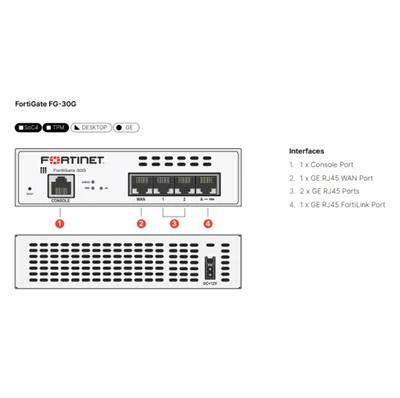
Конфигурација хардверског порта
10 к РЈ45 Гигабит Етхернет портова, који покривају потпуне-опште захтеве за жичани приступ, укључујући приступ интерној мрежи, ВАН интерконекцију, прикључивање ДМЗ сервера и резервне везе
2 к 10Г/1Г СФП+ порта за влакна, који подржавају 10Г СФП+ или 1Г СФП оптичке модуле, који се користе за-интерконекцију језгре са великим пропусним опсегом или везу узлазне везе са главним прекидачима
1 к РЈ45 интерфејс за управљање конзолом за отклањање грешака на локалном серијском порту, почетну конфигурацију уређаја и решавање проблема
1 к РЈ45 ФортиЛинк наменски интерфејс, који се користи за директно повезивање ФортиСвитцх прекидача, постижући обједињено управљање и повезивање политика свих ожичених уређаја широм мреже
2 к УСБ 3.0 интерфејса, који подржавају екстерне уређаје за складиштење ради проширења капацитета евиденције или повезивање 4Г/5Г модула за остваривање бежичних резервних веза
Основне примењене технологије
- Усваја Фортинет-ову 7.-генерацију власничке СПУ (Јединица за сигурносну обраду) архитектуру, са хардверским убрзањем од ЦП9 (процесор садржаја) и НП7 (мрежни процесор) да драстично смањи оптерећење ЦПУ-а опште{4}}опште намене, постижући линијски{5}}брзину и дубинску инспекцију саобраћаја ССЛ-а/ТЛС1. Одржава ниско-кашњење и прослеђивање без-заглављења чак и када су све потпуне безбедносне функције истовремено омогућене.
- Званичне објављене стандардне метрике перформанси: пропусност слоја 4 заштитног зида од 10 Гбпс, ИПС пропусност од 5 Гбпс, НГФВ пропусност од 2 Гбпс, пропусност заштите од претњи од 1,5 Гбпс, ИПсец ВПН пропусност од 9 Гбпс, подржава 1.000.000 истовремених 1 нових ТЦП0 сесија, 0 сесија ТЦП по секунди и 0.
- Природна беспрекорна СД-ВАН могућност која изворно интегрише све НГФВ безбедносне функције у мрежу ширег подручја. Без додатних плаћених лиценци, подржава интелигентни избор путање за до 16 веза и-детекцију здравља везе у реалном времену, аутоматски заказује основни пословни саобраћај до оптималне везе и постиже пребацивање путање на нивоу милисекунди{4}}.
- Потпуна-подршка серије за напредно динамичко рутирање укључујући БГП и ОСПФ, ИПсец ВПН и ССЛ ВПН функције, са максимално 200 гејтвеја-до-гејтвеја ИПсец тунела и 200 ССЛ ВПН корисничких приступних канала, испуњавајући захтеве за{5}}брзину шифровану међувезу између регионалних филијала.
- Уграђена{0}}могућност управљања ФортиСвитцх која може централно да контролише до 24 ФортиСвитцх прекидача; уграђене-могућности бежичног контролера који могу да управљају са до 40 ФортиАП приступних тачака (од којих 24 подржавају тунелски режим), остварујући уједињени рад и одржавање и повезивање политика за све жичане и бежичне уређаје широм мреже.
- Компатибилан са алатком за миграцију конфигурације ФортиЦонвертер, која може једним кликом да увезе основне конфигурације из постојећих заштитних зидова{0}}треће стране, у великој мери скраћујући циклус примене новог уређаја. Упарен са Фортинет-овим глобално синхронизованим механизмом ажурирања фирмвера, гарантује дугорочно-стабилан рад уређаја.
- Потпуно интегрисан са јединственом безбедносном архитектуром Фортинет Сецурити Фабриц, беспрекорно се повезује са ФортиМанагер и ФортиАнализер централизованим платформама за управљање да би се реализовала јединствена дистрибуција политика, централизовано складиштење евиденције и визуелизација глобалне безбедносне ситуације за све уређаје широм мреже, подржавајући аутоматизовану безбедносну оркестрацију и реаговање.
- Подржава примену високе{0}}активне-приправности (А-П, А-А режими), остварујући синхронизацију стања и балансирање саобраћајног оптерећења између два уређаја преко наменских ХА портова. Може да доврши прелазак на грешку у року од милисекунди када један уређај поквари, избегавајући прекид пословања изазвану појединачним тачкама квара и испуњавајући захтеве високе{5}}поузданости рада основних сајтова.
Основне безбедносне функције
- Уграђен-систем за спречавање упада високих-перформанси (ИПС) који може да идентификује и блокира више од 8000 познатих напада рањивости, црва, ДДоС напада и понашања упада у мрежу у реалном времену, покривајући пуне{3}}димензионалне претње и на мрежи и на апликацијским слојевима, преко Гбпс-а до ИПС-а.
- Интегрисан са ФортиГуард глобалним АИ-услугама обавештајних података о претњама, који користе машине за машинско учење за аутоматску синхронизацију-ажурираних база вируса у реалном времену и библиотека потписа претњи, обезбеђујући-одбрану у реалном времену од рансомваре-а, рањивости нултог-дана, са заштитом од малвера до Гбпс варијанти.
- Подржава двосмерну дубинску инспекцију пакета, обављање пуне-димензионалног скенирања садржаја на свим верзијама шифрованог саобраћаја, укључујући ТЛС 1.3, идентификујући и блокирајући злонамерне активности скривене у ХТТПС шифрованом саобраћају, уз проток ССЛ дубинске провере до 2 Гбпс.
- Уграђен антивирусни механизам-пуног-протокола високих-перформанси који покрива филтрирање вируса за главне протоколе укључујући ХТТП, ФТП, СМТП, ПОП3, ИМАП и СМБ, ефикасно спречавајући ширење вируса по интранету путем путања као што су преузимања са веба, пренос е-поште и интерно дељење датотека.
- Интегрисан са функцијама веб филтрирања, контроле апликација и ДНС филтрирања, са пропусношћу контроле апликације до 6 Гбпс. Може прецизно да контролише понашање запослених у приступу вебу и дозволе за коришћење за више од 10.000 апликација, избегавајући безбедносне ризике које доносе веб-сајтови за „пецање“ и -апликације које нису за посао из извора.
- Подржава изворну могућност приступа мрежи са нултим поверењем (ЗТНА), динамички додељивање минималних дозвола на основу корисничког идентитета, статуса уређаја и сценарија приступа, остваривање безбедног приступа{0}}свестан идентитета без излагања основних интранет ресурса јавном интернету.
- Подржава поделу виртуелног домена, са максимално 25 независних виртуелних безбедносних домена, остварујући логичку мрежну изолацију између различитих пословних одељења и различитих закупаца, испуњавајући различите безбедносне захтеве за заштиту више-услужних партиција и рад са више-закупаца.
- Долази са уграђеним-генеративним АИ безбедносним помоћником који може аутоматски да заврши анализу безбедносног дневника, процену догађаја претњи и генерисање политике реаговања, значајно снижавајући праг безбедносних операција за сајтове средње величине{1}}и побољшавајући ефикасност реаговања на претње.
- Подржава ФортиТокен дво{0}}аутентификацију, са максимално 1000 везаних токена, пружајући снажну верификацију идентитета за ВПН приступ, пријаву администратора и приступ основном систему ради спречавања неовлашћеног приступа изазваног цурењем налога.
- Уграђена-напредна могућност откривања заштићеног окружења претњи, која може да изврши динамичку анализу понашања на непознатим сумњивим датотекама, идентификује злонамерне програме од 0-дана који не могу да буду покривени традиционалним библиотекама потписа и формира затворени-систем безбедносне заштите „одбрамбене - детекције - одговора.
Popularne oznake: фортигате 60ф нект-генератион фиревалл, фортигате 60ф нект-генератион фиревалл добављачи